
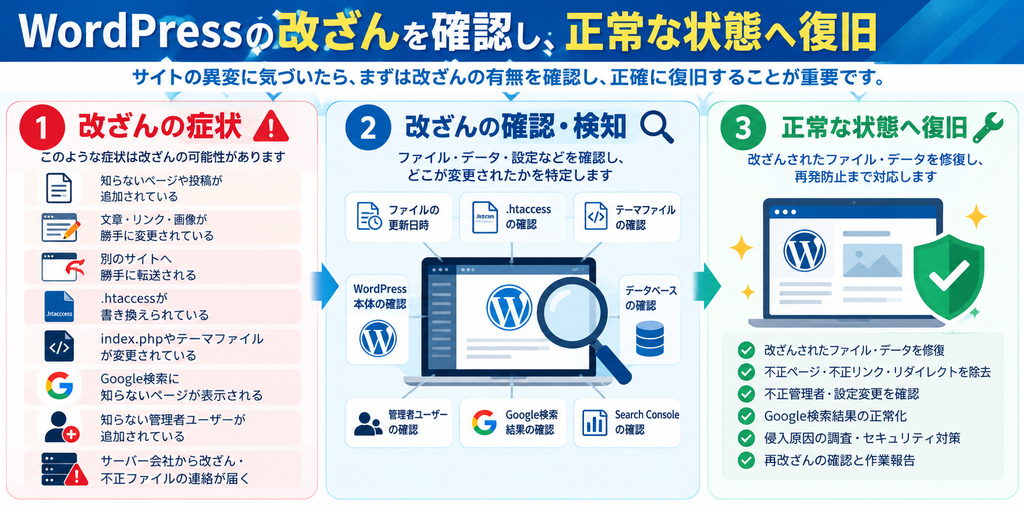
WordPress(ワードプレス)サイトに知らないページが追加されている、文章やリンクが勝手に変更されている、別のサイトへ転送される、.htaccessやPHPファイルが身に覚えのない内容へ書き換えられている――。
このような症状がある場合、WordPressが第三者によって不正に改ざんされている可能性があります。
WordPressの改ざんでは、目に見える変更箇所だけを元に戻しても、侵入原因となった脆弱性や不正な設定などが残っていると、再び改ざんされる場合があります。
そのため、どこが改ざんされたのかを特定し、正常な状態と比較して復旧したうえで、侵入原因の確認と再発防止まで行うことが重要です。
救急WEBでは、WordPressの改ざんについて初期調査を無料で行い、改ざん箇所の修復、不正ファイルの除去、データベース調査、Google検索結果への対応、侵入原因の確認、再発防止まで対応しています。
- WordPressが改ざんされたときに起こる主な症状
- WordPressが改ざんされているか確認・検知する方法
- .htaccess・PHPファイル・データベースなど改ざんされやすい箇所
- WordPressが不正に改ざんされる主な原因
- 改ざんされたWordPressを正常な状態へ復旧する方法
- Google検索に不正ページが表示された場合の対応
- WordPressの改ざんを再発させないための対策
- 専門業者へ復旧を依頼した方がよいケースと料金
- WordPressが改ざんされたときによくある症状
- WordPressの改ざんとは?
- WordPressが改ざんされているか確認・検知する方法
- WordPressではどこが改ざんされる?
- WordPressが改ざんされる主な原因
- 改ざんされたWordPressを復旧する方法
- 救急WEBが実際に行うWordPress改ざん復旧
- WordPress改ざんの復旧事例
- 改ざんされたページ・Google検索を正常化するには?
- WordPressの改ざんを放置するとどうなる?
- WordPressの改ざんを再発させないための対策
- 自分で復旧できる?専門業者へ依頼した方がよいケース
- WordPress改ざん復旧の料金
- WordPress改ざんについてよくある質問
- まとめ
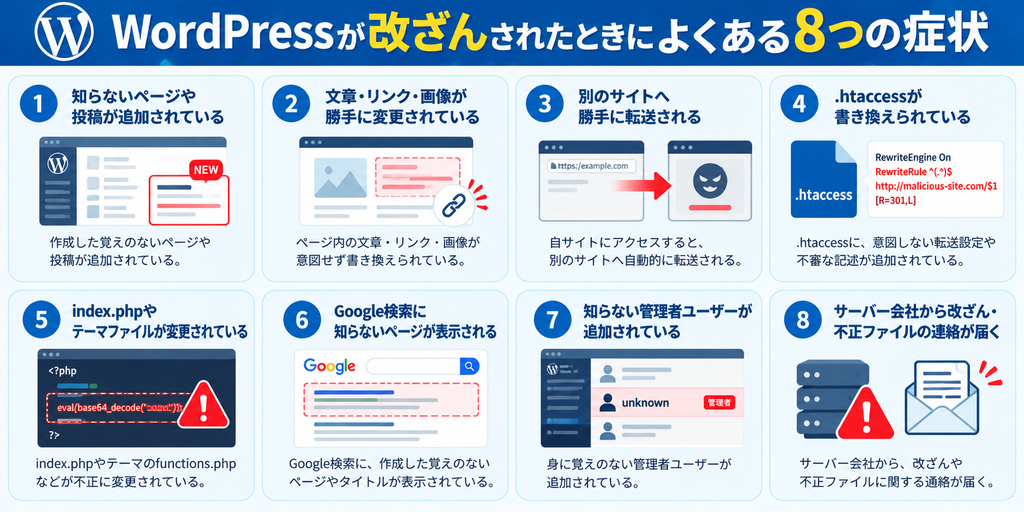
WordPressが改ざんされたときによくある症状
WordPressの改ざんは、サイト全体が壊れるとは限りません。
一見すると通常どおり表示されていても、特定のページやファイルだけが書き換えられていたり、Google検索からアクセスした場合だけ別サイトへ転送されたりするケースがあります。
代表的な症状は次のとおりです。
| 症状 | 確認したい箇所 |
|---|---|
| 知らないページや投稿が追加されている | 投稿・固定ページ・データベース |
| 文章・リンク・画像が勝手に変更されている | 投稿本文・テーマファイル・データベース |
| 別サイトへ勝手に転送される | .htaccess・テーマ・データベースなど |
| .htaccessが書き換えられている | WordPressルート・各ディレクトリ |
| index.phpやテーマファイルが変更されている | WordPress本体・使用中テーマ |
| Google検索に知らないページやタイトルが表示される | WordPress・Google検索結果 |
| 知らない管理者ユーザーが追加されている | WordPressのユーザー |
| サーバー会社から改ざん・不正ファイルの連絡が届く | 通知されたファイル・サーバー全体 |
これらの症状があるからといって、必ず第三者による改ざんとは限りません。
プラグインの不具合や設定変更でも似た症状が発生するため、実際にどのファイル・データ・設定が変更されているのかを確認して判断します。
WordPressの改ざんとは?
WordPressの改ざんとは、サイト管理者が意図していないにもかかわらず、第三者によってWordPressのファイル・データベース・投稿内容・設定などを不正に変更されることです。
例えば、正常なPHPファイルへ不正なコードを追加する、.htaccessを書き換える、ページ内へ不正なリンクを挿入する、別サイトへ転送する処理を追加するといったケースがあります。
「改ざん」「マルウェア感染」「乗っ取り」「ハッキング」は関連していますが、同じ意味ではありません。
| 用語 | 意味 |
|---|---|
| 改ざん | ファイル・データ・設定などを不正に変更されること |
| マルウェア感染 | 不正なプログラムやコードが設置・実行されること |
| 乗っ取り | 管理権限やサイトの制御を第三者に奪われること |
| ハッキング | 脆弱性や認証情報などを悪用した不正侵入・操作を広く指す場合がある |
マルウェアによってWordPressのファイルが改ざんされるケースもありますが、マルウェア感染そのものについて詳しく確認したい場合は、以下の記事をご覧ください。
関連記事:WordPressがマルウェアに感染したら?症状・確認方法・駆除・復旧方法
WordPressが改ざんされているか確認・検知する方法
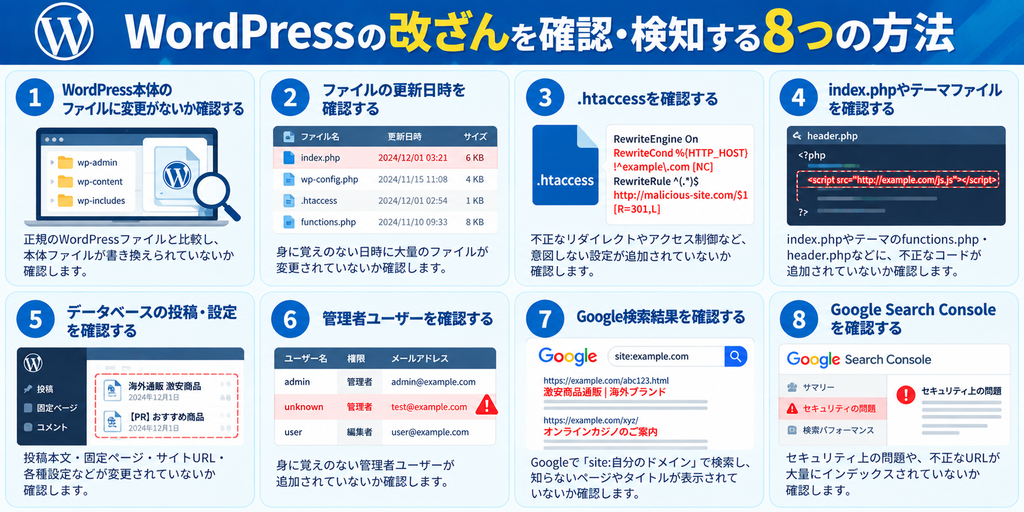
WordPressの改ざんを確認する際は、単にサイトの見た目だけを見るのではなく、正常な状態からどこが変更されているのかを確認することが重要です。
WordPress本体のファイルに変更がないか確認する
WordPress本体のファイルについて、正規のWordPressファイルと異なる内容になっていないか確認します。
本来変更されることが少ないWordPressコアファイルに身に覚えのないコードが追加されている場合は、改ざんの可能性があります。
ファイルの更新日時を確認する
FTPやサーバーのファイルマネージャーでは、ファイルの更新日時を確認できます。
サイトを更新していない日時に大量のファイルが一斉に変更されている場合などは、調査の手掛かりになります。
ただし、プラグインの更新やサーバー処理によって更新日時が変わる場合もあるため、更新日時だけで改ざんと断定することはできません。
.htaccessを確認する
.htaccessは、URLの制御やアクセス設定などに利用される重要なファイルです。
本来設定していない外部サイトへの転送処理や、不審なアクセス制御が追加されていないか確認します。
改ざん被害では、複数のディレクトリに不正な.htaccessが作成されるケースもあります。
index.phpやテーマファイルを確認する
WordPressのindex.phpや、テーマのfunctions.php・header.phpなどが書き換えられる場合があります。
外部JavaScriptの読み込み、不正なリンク、身に覚えのないPHPコードなどが追加されていないか確認します。
データベースの投稿・設定を確認する
WordPressの改ざんは、ファイルだけで発生するとは限りません。
投稿本文や固定ページ、サイトURL、各種設定などがデータベース内で変更されることもあります。
ページ内容やURLがおかしい場合は、ファイルとあわせてデータベースも確認する必要があります。
管理者ユーザーを確認する
WordPress管理画面の「ユーザー」を確認し、身に覚えのない管理者アカウントが存在しないか確認します。
知らない管理者が追加されている場合は、サイトの管理権限を第三者に取得されている可能性があります。
Google検索結果を確認する
Googleで、
site:自分のドメイン
などを使って検索すると、Googleに登録されている自サイトのページを確認できます。
作成した覚えのないページ、外国語ページ、不審な商品ページなどが大量に表示されている場合は、WordPressの改ざんによって不正ページが生成されている可能性があります。
Google Search Consoleを確認する
Google Search Consoleを利用している場合は、セキュリティ上の問題や、不自然なURLが大量にインデックスされていないか確認します。
セキュリティプラグインを利用する
Wordfenceなどのセキュリティプラグインには、WordPressファイルの変更や不審なファイルを検出する機能があります。
ただし、スキャンで問題が表示されなかったからといって、すべての改ざんが存在しないことを保証できるわけではありません。
WordPressやサーバーの操作に慣れていない場合は、不審なファイルを自己判断で削除せず、専門家へ相談することをおすすめします。
WordPressではどこが改ざんされる?
WordPressの改ざんでは、特定の場所だけが変更されるとは限りません。
ファイル、データベース、ユーザー情報など複数の箇所が同時に変更される場合があります。
代表的な確認箇所は次のとおりです。
| 改ざんされる箇所 | 考えられる症状 |
|---|---|
.htaccess |
不正リダイレクト、アクセス制限、サイト表示障害 |
index.php |
不正コード実行、表示内容の変更 |
header.php |
不正なJavaScript・リンク・転送処理など |
functions.php |
不正処理・外部コードの実行 |
wp-config.php |
設定変更・不正コードの追加など |
| 投稿・固定ページ | 不正リンク・文章・ページの追加 |
wp_optionsなどのデータベース |
URL・設定・ウィジェット等の変更 |
| 管理者ユーザー | 不正管理者の追加・権限取得 |
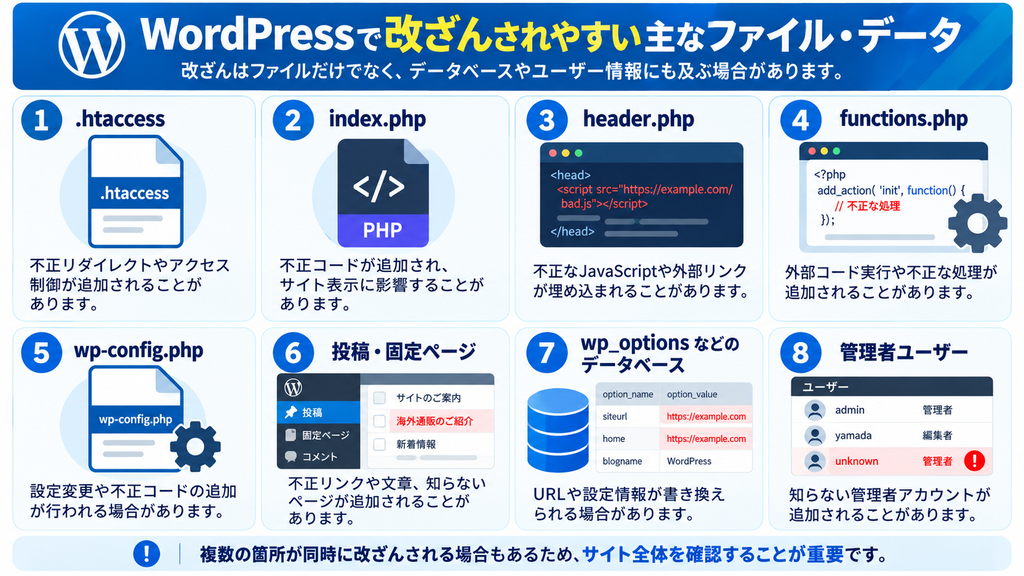
特定のファイルだけを確認して「改ざんはない」と判断するのではなく、症状に応じて複数の箇所を確認することが重要です。
WordPressが改ざんされる主な原因
WordPressが改ざんされる原因は複数あります。
代表的なものは、WordPress本体・プラグイン・テーマの既知の脆弱性、管理画面やサーバーの認証情報漏えい、長期間更新されていないWordPress環境などです。
また、1台のサーバーで複数サイトを運用している場合は、別のWordPressから被害が広がることもあります。
現在使用しているWordPress・プラグイン・テーマに既知の脆弱性がないか確認したい場合は、無料脆弱性診断もご利用いただけます。
関連記事:WordPress脆弱性診断を無料で実施
改ざんされたWordPressを復旧する方法
改ざんされたWordPressを復旧する場合は、単に現在の表示を元に戻すだけでは不十分です。
まず、どこが変更されたのかを特定し、正常なファイル・データと比較して元の状態へ戻すことが基本になります。
主な流れは次のとおりです。
- 改ざんされている箇所と範囲を確認する
- 正常なWordPress・テーマ・プラグインのファイルと比較する
- 改ざんされたファイルを正常な状態へ修復する
- 不正な投稿・リンク・設定を削除・修正する
- 不正な管理者ユーザーがないか確認する
- 侵入原因となった脆弱性や認証情報を確認する
- Google検索結果など外部への影響を確認する
- 復旧後に再び改ざんされていないか確認する
マルウェアやバックドアが確認された場合は、改ざん箇所の修復だけではなくマルウェアの駆除も必要です。
関連記事:WordPressがマルウェアに感染したら?
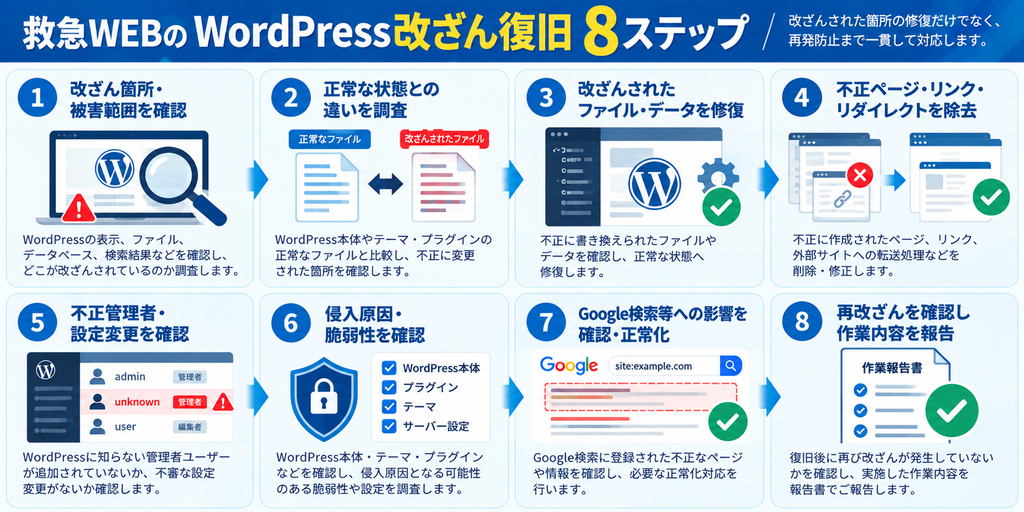
救急WEBが実際に行うWordPress改ざん復旧
救急WEBでは、改ざんされた部分だけを元に戻すのではなく、WordPress・データベース・サーバーの状態を確認し、再び同じ被害が発生しないように復旧を進めます。
救急WEBでは、不正ファイル・コードの除去、データベース調査・修復、不正ユーザー・不正プロセスの確認、ファイル権限、WAF、不正アクセス対策、Google検索結果の正常化、再発防止まで対応しています。
STEP1 改ざん箇所・被害範囲を確認
WordPressの表示、ファイル、データベース、検索結果などを確認し、どこが変更されているのか調査します。
STEP2 正常な状態との違いを調査
WordPress本体やテーマ・プラグインの正常なファイルと比較し、不正に変更された箇所を確認します。
STEP3 改ざんされたファイル・データを修復
不正に書き換えられたファイルやデータを確認し、正常な状態へ修復します。
STEP4 不正ページ・リンク・リダイレクトを除去
不正に作成されたページ、リンク、外部サイトへの転送処理などを削除・修正します。
STEP5 不正管理者・設定変更を確認
WordPressに知らない管理者ユーザーが追加されていないか、不審な設定変更がないか確認します。
STEP6 侵入原因・脆弱性を確認
WordPress本体・テーマ・プラグインなどを確認し、侵入原因となる可能性のある脆弱性や設定を確認します。
STEP7 Google検索等への影響を確認・正常化
検索結果に不正なページや情報が登録されている場合は、必要な正常化対応を進めます。
STEP8 再改ざんを確認し作業内容を報告
復旧後に再び改ざんが発生していないか確認し、実施した作業内容を報告書でご報告します。
「改ざんされているか分からない」という場合でも問題ありません。
WordPressやサーバーの状態を確認し、
必要な復旧内容をご案内します。
WordPress改ざんの復旧事例
【事例1】Elementorの脆弱性対象バージョンが使用されていた
症状
WordPressサイト内で複数のファイルが不正に書き換えられ、正常なサイト表示に影響が発生していました。
確認した内容
サイト全体のファイルを調査したところ、.htaccessやindex.phpなど複数のファイルで不審な変更を確認しました。
また、プラグインの状態を確認したところ、ページビルダー「Elementor」の古いバージョンが使用されており、既知の脆弱性情報の対象となるバージョンであることを確認しました。
対応
改ざんされたファイルを正常な状態へ修復し、不正なファイル・コードを除去しました。
あわせてElementorを含むWordPress・プラグインの更新を行い、再発防止のためのセキュリティ対策を実施しました。
結果
改ざんされた箇所を正常な状態へ復旧し、その後、不正なファイルや改ざんが再発していないことを確認しました。
【事例2】All-in-One WP Migrationの古いバージョンが使用されていた
症状
WordPressサイトが改ざんされ、Google検索に運営者が作成した覚えのないページやURLが表示されていました。
確認した内容
WordPress内のファイルやデータを調査するとともに、使用しているプラグインのバージョンを確認しました。
その結果、移行・バックアッププラグイン「All-in-One WP Migration」で、既知の脆弱性情報の対象となる古いバージョンが使用されていることを確認しました。
また、Google検索にはサイト運営者が作成した覚えのない不正なURLが登録されていました。
対応
WordPress内の改ざん箇所や不正ファイルを確認して正常な状態へ復旧し、All-in-One WP Migrationを含むプラグインを安全なバージョンへ更新しました。
あわせて、不正ページが新たに生成されないことを確認し、Google検索に残っている不正URLについても正常化に向けた対応を行いました。
結果
WordPress内の改ざんを復旧し、新たな不正ページが生成されない状態へ改善しました。
Google検索に登録されていた不正URLについても、削除・正常化に向けた対応を実施しました。
【事例3】Contact Form 7の古いバージョンが使用されていた
症状
WordPressサイトを調査したところ、複数のファイルに身に覚えのない変更があり、不正なファイルも確認されました。
確認した内容
WordPress本体・テーマ・プラグインを含めて調査したところ、お問い合わせフォームで広く利用されている「Contact Form 7」の古いバージョンが使用されていました。
確認されたバージョンは、既知の脆弱性情報の対象となる範囲に該当していました。
対応
改ざんされたファイルを正常な状態へ修復し、不正なファイル・コードを除去しました。
Contact Form 7を最新の安全なバージョンへ更新するとともに、WordPress本体やその他のプラグインについても更新状況を確認し、必要なセキュリティ対策を実施しました。
結果
確認された改ざん箇所を復旧し、WordPress・プラグインを安全な状態へ更新しました。
復旧後にサイトの動作とファイルの状態を確認し、改ざんが再発していないことを確認しました。
改ざんされたページ・Google検索を正常化するには?
WordPressの改ざんによって不正なページが作成された場合、サイト内を復旧しただけではGoogle検索結果からすぐに消えるとは限りません。
まず重要なのは、不正ページが新たに生成されない状態へWordPressを復旧することです。
そのうえで、
- 不正URLが現在どのような状態になっているか確認する
- 不正ページを適切に削除・正常化する
- Google Search Consoleを確認する
- 必要に応じて削除申請を行う
- Googleによる再クロール・再評価を待つ
といった対応を行います。
救急WEBでは、WordPressの改ざん復旧だけでなく、Google検索結果に登録された不正URLや情報の正常化にも対応しています。
なお、Google検索結果の不正インデックスについては、別記事で詳しく解説する予定です。
WordPressの改ざんを放置するとどうなる?
WordPressの改ざんを放置すると、変更されたページだけでなく、被害範囲が広がる可能性があります。
例えば、
- 不正ページが増える
- 別サイトへ勝手に転送される
- Google検索に不正URLが増える
- サイト内容がさらに変更される
- 管理者権限を第三者に取得される
- サーバー会社からサイトを停止される
- 利用者や取引先からの信用に影響する
といった問題につながる可能性があります。
改ざんを確認した場合は、できるだけ早く変更範囲を確認し、正常な状態へ復旧することが重要です。
WordPressの改ざんを再発させないための対策
改ざんされたWordPressを復旧した後は、再び同じ被害が発生しないように原因に応じた対策を行います。
WordPress・プラグイン・テーマを更新する
既知の脆弱性が修正されている場合は、互換性を確認したうえで適切にアップデートします。
不要なプラグイン・テーマを削除する
使用していないプラグインやテーマがサーバー上に残っている場合は、不要なものを削除します。
管理者アカウントを整理する
現在使用していない管理者や、身に覚えのないユーザーが残っていないか確認します。
二段階認証・ログイン制限を利用する
WordPress管理画面への不正ログインを防ぐため、二段階認証やログイン試行制限などを検討します。
ファイル・フォルダの権限を確認する
必要以上に緩いパーミッションが設定されていないか確認します。
WAFなどを活用する
利用しているサーバーにWAFなどのセキュリティ機能がある場合は、サイトとの互換性を確認しながら利用します。
定期的にファイル変更・改ざんを確認する
サイトが正常に表示されていても、不正な変更が発生していることがあります。
定期的にファイル変更や改ざんの有無を確認できる体制を作ることが重要です。
バックアップを取得する
ファイルとデータベースを定期的にバックアップしておくことで、万が一改ざんされた場合の復旧に役立ちます。
自分で復旧できる?専門業者へ依頼した方がよいケース
変更された箇所と原因が明確で、WordPressやサーバーについて十分な知識がある場合は、自分で正常な状態へ戻せるケースもあります。
一方、どこが変更されているのか分からない場合は、専門業者へ調査を依頼する方が安全です。
| 状況 | 判断の目安 |
|---|---|
| 変更されたファイル・原因が完全に分かっている | 十分な知識があれば自己対応できる場合があります |
| どこが改ざんされたか分からない | 専門業者への依頼を推奨 |
| .htaccessなどが多数変更されている | 専門業者への依頼を推奨 |
| 複数のページ・ファイルが改ざんされている | 専門業者への依頼を推奨 |
| データベースまで変更されている | 専門業者への依頼を推奨 |
| Google検索に不正ページが表示されている | 復旧と検索正常化を含めた対応を推奨 |
| 修復しても再び改ざんされる | 侵入原因を含めた専門調査を推奨 |
WordPress改ざん復旧の料金
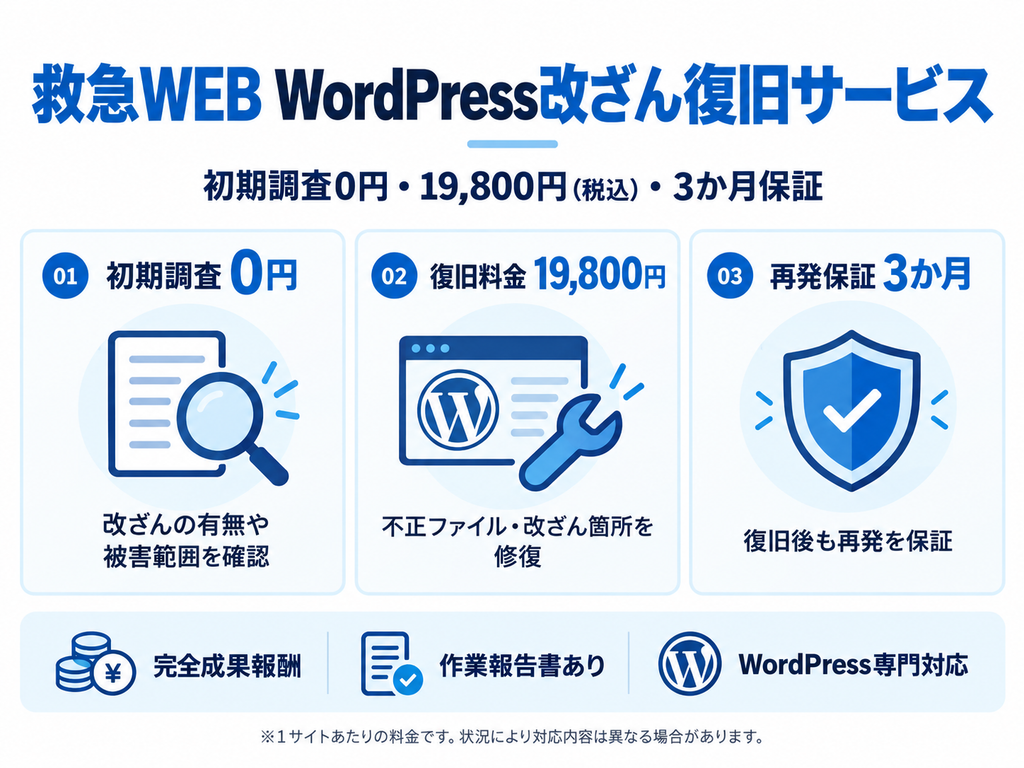
救急WEBでは、WordPressの改ざんについて初期調査0円で確認しています。
調査の結果、改ざん・マルウェア感染が確認され、復旧をご依頼いただく場合の料金は1サイト19,800円(税込)です。
| 初期調査 | 0円 |
|---|---|
| 改ざん・マルウェア駆除・復旧 | 19,800円(税込)/1サイト |
| 料金方式 | 完全成果報酬 |
| 作業報告書 | あり |
| 再発保証 | 3か月 |
復旧・駆除が完了しなかった場合は料金が発生しない完全成果報酬制で、作業完了後には作業報告書と3か月の再発保証があります。
WordPress改ざんについてよくある質問
WordPressが改ざんされているか確認する方法はありますか?
WordPress本体やテーマファイルの差分、ファイルの更新日時、.htaccess、管理者ユーザー、Google検索結果、Google Search Consoleなどを確認する方法があります。
一つの方法だけではなく、複数の情報から判断することが重要です。
WordPressの改ざんはどのファイルを確認すればよいですか?
.htaccess、index.php、wp-config.php、テーマのfunctions.phpやheader.phpなどが確認対象になります。
ただし、改ざん箇所はサイトごとに異なるため、これらだけを確認すれば十分というわけではありません。
.htaccessが改ざんされることはありますか?
あります。
不正なリダイレクト処理やアクセス制御などが追加される場合があります。
WordPressの改ざんはWordfenceで検知できますか?
WordfenceにはWordPressファイルの変更や不審なファイルを検出する機能があります。
ただし、すべての改ざんやデータベースの変更まで完全に検知できることを保証するものではありません。
改ざんされたファイルを元に戻すだけで大丈夫ですか?
変更箇所を元に戻すだけでは不十分な場合があります。
侵入原因となった脆弱性や不正な管理者、別の改ざん箇所などが残っていると、再び改ざんされる可能性があります。
Google検索に知らないページが表示されるのも改ざんですか?
WordPressの改ざんによって不正ページが生成され、Googleに登録されるケースがあります。
ただし、検索結果だけで改ざんと断定せず、WordPress内部も確認する必要があります。
WordPressが別サイトへ勝手に飛ぶのも改ざんですか?
.htaccess、テーマファイル、データベースなどに不正な転送処理が追加されている可能性があります。
プラグイン設定など別の原因もあるため、実際の状態を確認して判断します。
WordPressの改ざんは自分で復旧できますか?
変更箇所と原因が明確で、WordPressやサーバーについて十分な知識がある場合は、自分で復旧できるケースもあります。
変更範囲が分からない場合や、復旧しても再発する場合は専門業者への依頼をおすすめします。
WordPress改ざんの復旧料金はいくらですか?
救急WEBでは、初期調査0円、WordPressの改ざん・マルウェア駆除・復旧は1サイト19,800円(税込)で対応しています。
WordPressの改ざんを復旧してくれる会社はありますか?
救急WEBでは、WordPressの改ざんについて初期調査から、不正ファイル・不正コードの除去、データベース修復、Google検索結果への対応、再発防止まで行っています。
まとめ
WordPressの改ざんでは、知らないページやリンクが追加される、.htaccessやPHPファイルが書き換えられる、別サイトへ転送される、Google検索に不正ページが表示されるなど、さまざまな症状が発生します。
重要なのは、見た目だけを元に戻すのではなく、「どこが変更されたのか」を確認して正常な状態へ復旧することです。
改ざんを確認した場合は、
- 改ざん箇所と範囲を確認する
- 正常なファイル・データと比較する
- 改ざんされたファイル・設定を正常な状態へ戻す
- 不正なページ・リンク・ユーザーなどを確認する
- 侵入原因となった脆弱性や認証情報を確認する
- Google検索への影響を確認する
- 再び改ざんされていないことを確認する
ところまで対応することが重要です。
救急WEBでは、WordPressの改ざんについて初期調査0円で確認しています。
「改ざんされているか分からない」「どこが書き換えられたのか分からない」「修復しても再び改ざんされる」といった場合もご相談ください。
初期調査0円。どこが改ざんされたのかを確認し、
正常な状態への復旧から侵入原因の確認、
再発防止までまとめて対応します。